Octombrie 2026, o lună neagră pentru site-urile WordPress: ce trebuie actualizat acum
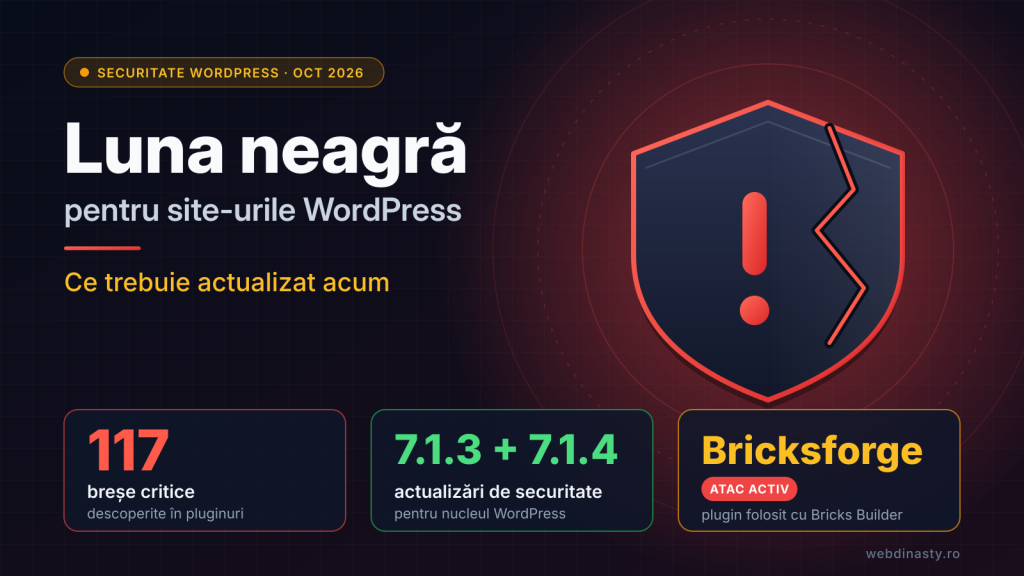
Actualizări de securitate WordPress: dacă n-ai intrat în panoul site-ului din septembrie, octombrie a trecut fără tine. Iar octombrie a fost una dintre cele mai încărcate luni din ultimii ani pentru WordPress: două versiuni de securitate pentru nucleu, peste 100 de breșe critice în pluginuri și un plugin pentru Bricks atacat activ la câteva ore după descoperire.
Pe scurt, un site neactualizat de o lună are acum mai multe uși deschise decât avea la început de toamnă. Mai jos găsești ce s-a întâmplat și ce trebuie verificat pe site, în ordinea priorității.
Ce s-a întâmplat în octombrie
- 6 octombrie: WordPress 7.1.3, cu 7 remedieri de securitate. Printre ele: un XSS în pagina de comentarii, expunerea comentariilor de la articole private sau nepublicate și o injecție SQL în exportul de conținut.
- 7–8 octombrie: Bricksforge, atacat activ. Pluginul, folosit pe site-urile construite cu Bricks Builder, avea o breșă cu scor maxim (CVSS 10) care permitea încărcarea și rularea de cod pe server fără niciun cont. Primele atacuri au apărut în aceeași seară.
- Pe tot parcursul lunii: 117 breșe critice în pluginuri, din care 107 nu cer autentificare. Asta înseamnă că atacatorul nu are nevoie de cont pe site.
- 28 octombrie: WordPress 7.1.4, cu 22 de vulnerabilități remediate. Cea mai gravă permitea, în anumite condiții, rularea de cod pe server în timpul unei actualizări.
Pe deasupra, Sucuri a descris un backdoor nou, botezat „SC”, care se reconstruiește singur după curățare: se ascunde în fișiere, în baza de date și chiar în memoria serverului.
1. Actualizează WordPress la 7.1.4
Este prioritatea zero. Intră în Panou de control → Actualizări și verifică versiunea.
- Dacă ești pe ramura 7.1, trebuie să ai 7.1.4.
- Dacă ești pe o ramură mai veche, patch-ul există și acolo: 7.0.8, 6.9.11, 6.8.12 și așa mai departe, până la 4.7.39.
- Versiunile 4.6 și mai vechi nu mai primesc nimic. Dacă site-ul e acolo, ai nevoie de o migrare, nu de o actualizare.
Dacă ai sărit peste 7.1.2 din septembrie, care repara o breșă critică exploatată la câteva ore după patch, cu 7.1.4 le acoperi pe toate.
2. Verifică pluginurile, începând cu cele critice
Nu are sens să cauți pe rând 117 nume. Intră în Pluginuri → Actualizări disponibile și actualizează tot ce are versiune nouă. Atenție în mod special dacă folosești unul dintre acestea:
- Bricksforge: actualizează la 3.1.8.10 sau mai nou, chiar dacă nu folosești formulare cu upload. Breșa e exploatată activ.
- The Events Calendar, Ultimate Member, LearnPress: breșe de tip object injection, cu scor 9.8.
- SureCart, LatePoint: ocolirea autentificării.
- FluentCRM, OttoKit (SureTriggers), Blocksy Companion: escaladare de privilegii, adică un vizitator poate ajunge administrator.
- Amelia, Unlimited Elements for Elementor: injecție SQL.
- Click to Chat for WhatsApp, Beaver Builder (Lite): execuție de shortcode-uri arbitrare
Dacă un plugin a fost scos de pe WordPress.org și nu mai primește actualizări, nu-l ține „pentru că merge”. Caută o alternativă și dezinstalează-l.
3. Uită-te după semne că site-ul a fost deja atacat
Actualizarea închide ușa, dar nu-l scoate afară pe cine a intrat deja. Dacă site-ul a stat neactualizat în octombrie, verifică:
- Utilizatorii cu rol de administrator. Orice cont pe care nu-l recunoști trebuie investigat.
- Fișiere PHP în folderul de încărcări (
wp-content/uploads). Acolo n-ar trebui să existe niciunul. La Bricksforge, verifică șiwp-content/uploads/bricksforge/tmp/. - Pluginuri în
mu-pluginspe care nu le-ai pus tu. Backdoor-ul SC se ascunde exact acolo. - Un fișier
.user.iniîn rădăcina site-ului, adăugat recent. - Sarcini programate (cron) cu nume ciudate sau aleatorii.
Dacă găsești ceva, nu te opri la ștergerea fișierelor. Malware-ul de tipul SC se reface din copiile rămase în baza de date sau în memorie. Schimbă toate parolele, regenerează cheile din wp-config.php și ia în calcul restaurarea dintr-un backup curat, făcut înainte de infectare.
4. Fă un backup înainte de orice actualizare
Pare un sfat banal, dar e cel care salvează cele mai multe site-uri. După o lună cu atâtea actualizări, șansele ca un plugin să intre în conflict cu altul sunt mai mari. Un backup complet, cu fișiere și bază de date, făcut chiar înainte de actualizare, îți dă un punct de revenire în câteva minute.
De ce o lună fără actualizări contează atât de mult
Breșele critice nu mai stau ascunse săptămâni întregi. Când apare un patch, atacatorii compară versiunea nouă cu cea veche, văd ce s-a reparat și pornesc scanările automate. La Bricksforge, primele atacuri au venit în aceeași seară. La breșa din nucleu din septembrie, în câteva ore.
Un site actualizat „o dată pe lună” sau „când avem timp” rămâne expus exact în perioada în care atacurile sunt cele mai multe.
Cum te ajută WebDinasty
Pe site-urile din mentenanță, actualizările de securitate le aplicăm în aceeași zi, după backup și testare. Folosim WebDinasty Supervisor, pluginul nostru care urmărește versiunile, rulează scanări de securitate pentru fișiere modificate și cod suspect și face backupuri criptate. Mentenanța pornește de la 95 € + TVA pe lună și include 2 ore de intervenție.
Dacă vrei doar backupuri și monitorizare, Supervisor se poate lua și separat, de la 10 € + TVA pe lună.
Nu ești sigur cât de expus e site-ul tău după octombrie? Scrie-ne și verificăm noi.
Surse:
- WordPress.org – Releases
- Patchstack – WordPress 7.1.4 Security Release
- Patchstack – WordPress 7.1.3 Security Release
- Patchstack – Bricksforge: vulnerabilitate critică exploatată
- InternetSecure – 117 Critical WordPress Plugin CVEs in October
- The Hacker News – WordPress Backdoor Rebuilds Itself After Cleanup